2026年の秋、国内では不正アクセスの公表が途切れなく続いています。9月25日から10月8日までの2週間で、第1報を出した企業・組織は36件にのぼりました(ウェステリア社の集計)。カーシェアの約660万アカウント、リユース大手の約643万件、旅行予約サイトの約1,464万件。10月7日にはクラウド基盤のIDCフロンティアがランサムウェア被害を公表し、影響は495の企業や自治体に広がりました。
報道は、被害の大きさと「対策を徹底しましょう」で終わりがちですが、今回は視点を逆にして、攻撃者の側の財布を覗いてみます。調べるほど、彼らは天才ハッカーというより、原価と利益率を気にする「事業者」でした。
※ 本記事の金額は海外の調査機関・捜査機関の公表値をもとにしています。損益計算書は筆者の試算で、推定を含みます。
攻撃者も損得勘定で動く
2022年、ランサムウェアグループ「Conti」の内部チャットが大量に流出しましたが、組織としての仕組みはほとんど普通の会社です。
- 給与は月1,000〜2,000ドル。毎月1日と15日にビットコインで支給
- 週5日のシフト制で24時間365日稼働
- 月間MVP、紹介ボーナス、人事評価がある。入金作業を1回忘れると100ドルの罰金
- 身代金の交渉担当は歩合制(支払額の0.5〜1%)
- 「夏休みから皆が戻る前に、暗号化担当を100人追加採用しろ」というリーダーの指示
- 「サーバー代が1,240ドル足りない」という経費の申請が、週に何度も上がってくる
攻撃は分業化されている
いまのランサムウェアは、おおむね次の流れで回っています。
- 侵入口を仕入れる ── 企業ネットワークへの入り方を、専門の業者(Initial Access Broker)から買う
- 道具を借りる ── 暗号化ツールや脅迫サイトを、運営者からレンタルする(RaaS:Ransomware as a Service)
- 実行する ── データを盗み、暗号化する
- 交渉する ── 交渉担当が身代金を引き出す
- 洗浄する ── 受け取った暗号資産の出どころを隠す
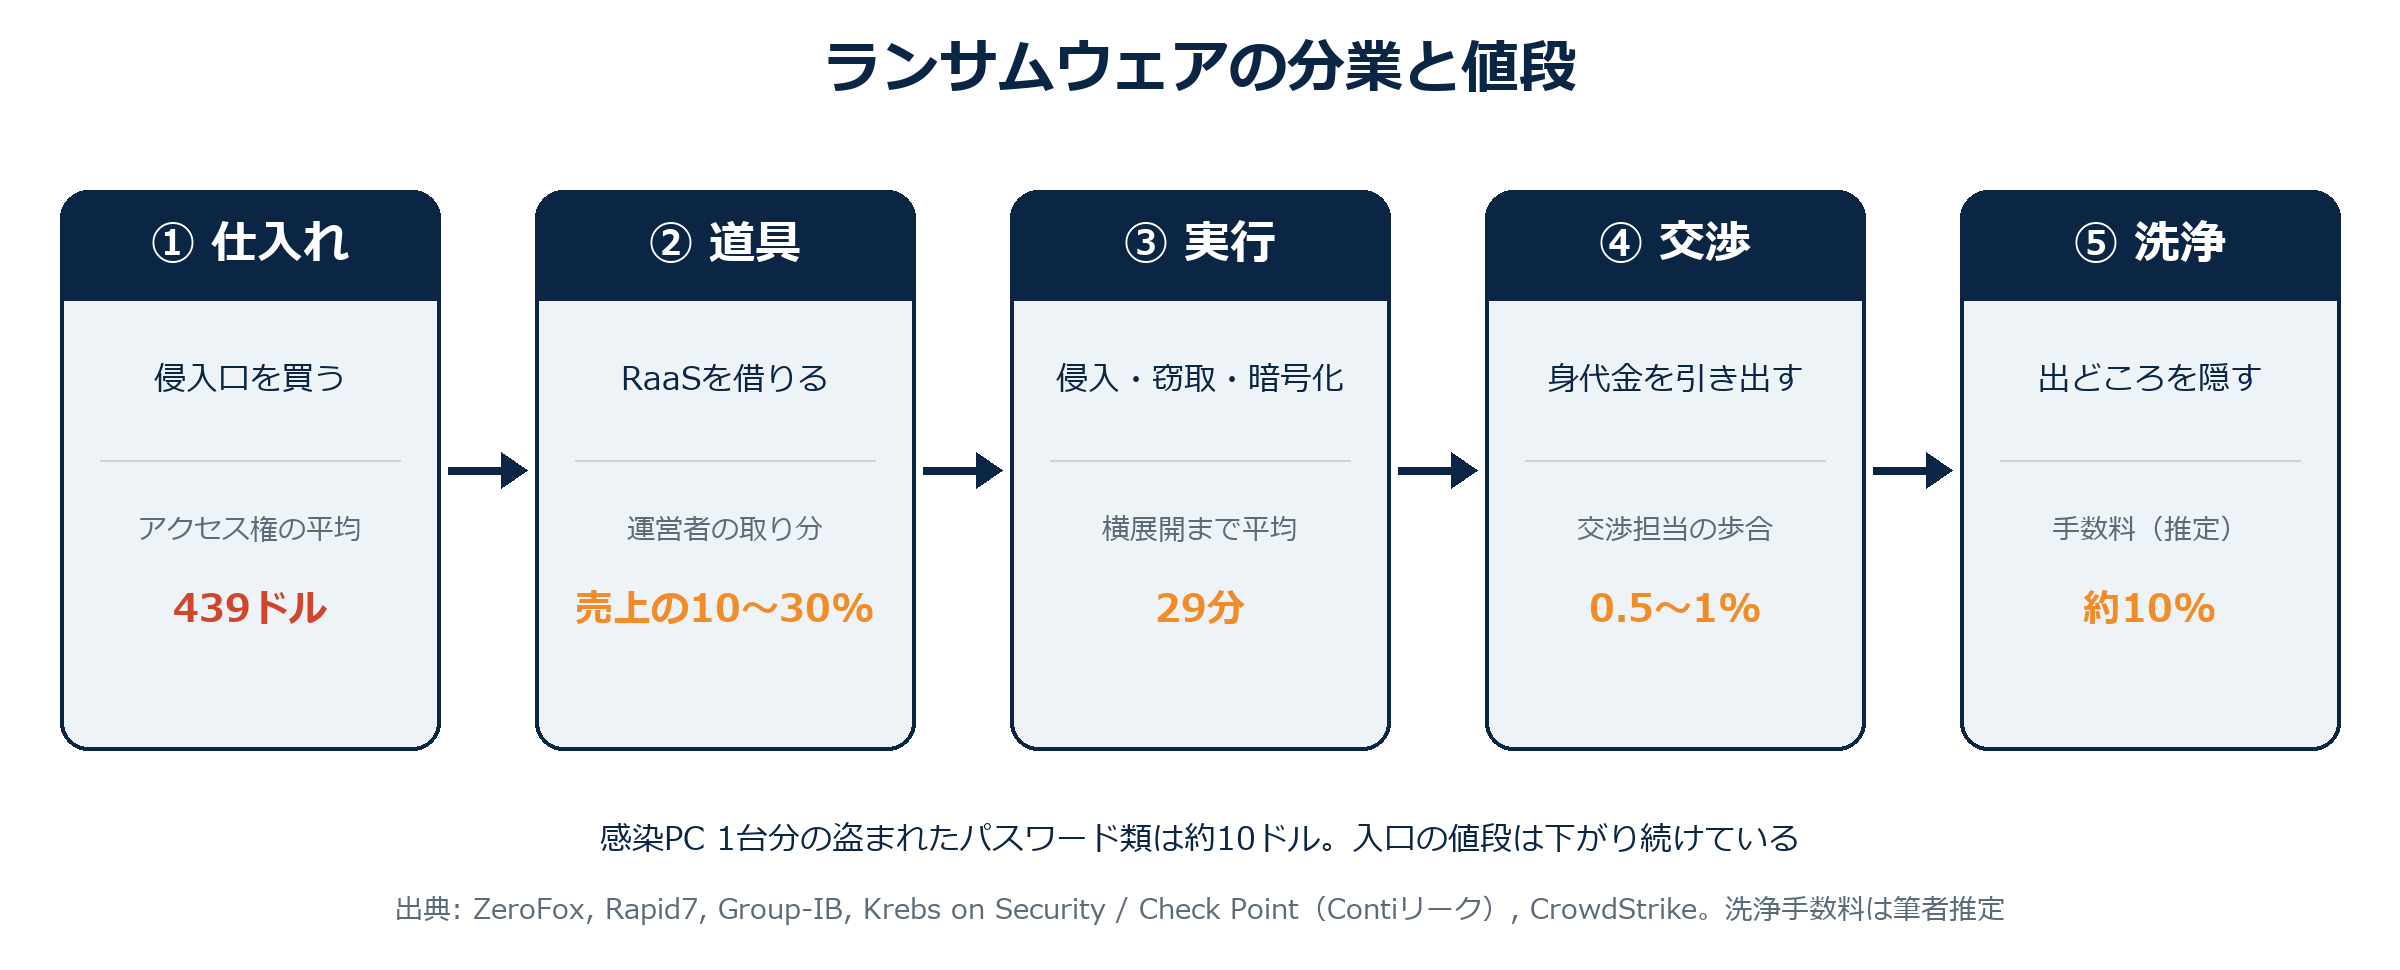
それぞれの値段も分かってきています。
侵入口の卸値は、値崩れしています。
ZeroFoxの調査では、被害組織へのアクセス権の平均価格は、2023年初めの約1,427ドルから、2026年第1四半期には439ドルまで下がりました。
道具のレンタル料は「売上の2〜3割」です。 RaaSでは、実行役が身代金の70〜90%を受け取り、残りを運営者が手数料として取ります。Group-IBの調査では、Qilinというグループの実行役の取り分は80%でした。Qilinがどんなグループかは、過去記事「Qilinが言う「日本のITセキュリティは世界最悪」は本当か」で詳しく取り上げています。あわせて読むと、攻撃者の「顔」が見えてきます。フランチャイズのロイヤリティに近い仕組みです。
損益計算書を作ってみた
材料が揃ったので、実行役1人が中堅企業1社を狙う場合の損益を試算します。
| 項目 | 金額 | 根拠 |
|---|---|---|
| 期待売上 | 20,700ドル | 身代金の中央値15万ドル × 脅迫段階まで進む確率60%(推定)× 支払率23% |
| 運営者への手数料(20%) | −4,140ドル | RaaSの分配率 |
| 交渉担当の歩合(1%) | −207ドル | Contiの事例 |
| 資金洗浄の手数料(10%) | −1,636ドル | 推定 |
| 侵入口の仕入れ | −2,700ドル | アクセス権の平均販売価格(Rapid7) |
| 道具・サーバー代 | −1,250ドル | 推定 |
| 期待利益 | 約10,770ドル | 投資額の約2.7倍 |
身代金の中央値はCoveware(2026年第2四半期)、支払率は同じくCovewareの2025年第3四半期の値です。
1件あたり約1万ドル、投資の2.7倍。悪くない商売に見えます。
ところが、Covewareの集計では、身代金を払う企業の割合は2023年第2四半期の34%から下がり続け、2025年第3四半期に23%まで落ちました。2026年第2四半期は、さらに過去最低を更新しています。
LockBitの摘発で英国家犯罪対策庁(NCA)が明らかにしたデータでは、身代金の交渉まで進んだ実行役119人のうち、39人は一度も報酬を受け取っていませんでした。 完全な成果報酬で、3人に1人は無収入です。1社ずつ手で狙う商売は、割に合わなくなりつつあります。
だから「みんなが使う基盤」が狙われる
では、割に合う商売はどこにあるのか。答えは、1回の侵入で多くの組織に届く場所です。
| 事案 | 1回の侵入で届いた範囲 | 攻撃者の収入 |
|---|---|---|
| MOVEit(2023年・ファイル転送製品) | 2,773組織・9,579万人 | 推定7,500万〜1億ドル |
| Kaseya(2021年・IT管理ツール) | 最大約1,500社 | 7,000万ドルを要求 |
| Change Healthcare(2024年・医療決済) | 米国民の約3分の1の健康情報 | 約2,200万ドルの支払い(報道) |
| IDCFクラウド(2026年・国内) | 495の企業・自治体 | 不明 |
| KDDIのISP向けメール(2026年・国内) | 約1,223万件のメールアドレス | 不明 |
MOVEitの事案では、高価なゼロデイ脆弱性を仮に50万ドルで仕入れたとしても、投資の150〜200倍が回収された計算になります(推定)。1社ずつ狙う場合の2.7倍とは桁が違います。
数字の動きもこれを裏付けています。Chainalysisによると、2025年の身代金の総額は前年とほぼ横ばいでしたが、1件あたりの中央値は4.7倍になりました。小口を数でこなす商売から、大物を一括で仕留める商売へ、重心が移っています。
2026年秋の国内事案を見直すと、この構図がそのまま当てはまります。鉄道会社の会員情報は、本体ではなくメール配信の委託先が使っていたクラウドから漏れました。カラオケ大手の約872万件は、委託先のPC 1台が感染したことによるものです。複数の証券会社などに影響したのは、共通で使っていたFAQシステムの管理画面への不正ログインでした。攻撃者にとっての「お得な仕入れ先」は、大企業本体ではなく、大企業がみんなで使っている場所です。
うちの小さなサイトにも、9時間で470回のノック
ここまでは大企業の話でした。では、社員数人の会社は関係ないのか。気になったので、当社のサイトのアクセスログ約9時間分(10月15日の未明〜昼)を集計しました。
| 区分 | 件数 |
|---|---|
| 全リクエスト | 1,054 |
| 攻撃・探索とみられるもの | 約470(全体の約45%、送信元は約20) |
| うち1つの送信元からの連続探索 | 24分間に408回 |
| ユーザー名を割り出そうとするアクセス | 2秒間に16回 |
| 既知の脆弱性を狙う攻撃ツール | 1回 |
24分間に408回叩いてきた送信元は、106種類のファイル名を順に試していました。choco.php、mac.php、wp_filemanager.php。どれも当社のサイトには存在しません。過去に別の攻撃者がどこかのサイトに仕込んだ「裏口」のファイル名です。
つまりこの攻撃者は、自分で侵入しようとしていません。誰かが以前に開けて、閉め忘れた裏口が残っていないかを探していました。見つかれば仕入れ値はゼロです。損益計算書の考え方からすると、極めて合理的なやり方です。
ほかにも、WordPressの設置途中で放置されたサイトを探すアクセスがありました。2026年に公表された重大な脆弱性(CVE-2026-63030)の攻撃ツールが、ツール名を名乗ったまま来た記録もあります(当社は修正版に更新済みで影響はありません)。
当社が特別に狙われたわけではありません。探索は全部自動で、コストはほぼゼロです。警察庁のセンサーでは、脆弱性探索などの不審なアクセスが1日・1IPあたり13,687件観測されています(2026年上半期)。原価ゼロの網は、会社の大きさを問わず全員にかかっています。網にかかった中から、割に合う獲物だけが選ばれます。
守る側の発想:攻撃者の損益計算書を赤字にする
ここまで見ると、守る側の考え方も変わってきます。完璧に守ることはできません。でも、攻撃者から見て割に合わない相手には、なれます。損益計算書の行ごとに考えてみます。
仕入れ値を上げる(多要素認証)
パスワードだけで入れる会社なら、攻撃者の仕入れ値は約10ドルです。ウイルスに感染したPC 1台から盗まれたパスワード類が、地下マーケットでその値段で売られています。
多要素認証があると、パスワードを買っても入れません。攻撃者は「実際に入れることが確認済み」のアクセス権を、侵入口の卸売り業者から買うことになります。その相場は、検証済みのVPNアクセスで平均約2,900ドル(ZeroFox)。仕入れ値は単純計算で約300倍になります(筆者の想定)。ログイン後のセッション情報を盗むなど、多要素認証をすり抜ける手口もあるので万能ではありません。それでも「10ドルで入れる会社」から「数千ドル出さないと入れない会社」になれば、損益計算書の仕入れの行は大きく変わります。2024年のSnowflake関連の大規模な情報窃取も、Change Healthcareの侵入も、入口は多要素認証のない認証でした。
売上をゼロにする(戻せるバックアップ)
身代金は「払わないと戻らない」から成立します。攻撃者の手が届かない場所にバックアップがあって、払わずに戻せる会社からは売上が立ちません。Sophosの日本向け調査では、身代金を払ってデータを取り戻せた企業は51%にとどまりました。払っても半分しか戻らないなら、なおさら自前で戻せる備えが効きます。
作業時間を延ばす(検知と記録)
CrowdStrikeによると、侵入から社内への横展開までの平均は29分、最速は27秒です。攻撃者にとって時間は人件費です。異常に気づいて止める仕組みがあれば、それだけ割に合わなくなります。
「みんなが使う場所」の選び方
クラウドやSaaSを選ぶときは、そこが攻撃者にとって「何社分の価値がある標的か」も考えておくと、見え方が変わります。多くの組織が使う基盤ほど狙われやすい。だから、その基盤が止まったときの代わりと、データの戻し方を自社側でも持っておく必要があります。
まとめ
- 攻撃者は、給与と経費と成果報酬で回る「事業者」の一面を持っています。
- 支払率が下がり、1社ずつ狙う商売は割に合わなくなりつつあります
- だから、1回で多くの組織に届く「みんなが使う基盤」が狙われます。2026年秋の国内事案は、この構図どおりです
- 小さな会社にも、原価ゼロの自動探索は毎日来ています。他人が残した裏口すら仕入れ先にされます
- 守る側が目指すべきは「完璧」でなく、攻撃者の損益計算書を赤字にすることです
事業者は、採算の合わないことはやめます。自社がどの行を赤字にできるかから考えると、打ち手の優先順位が見えやすくなります。
自社のセキュリティ対策に、いくら・どこから投資すべきか目安を知りたい方は、当社の「セキュリティ投資額チェックツール」もご活用ください。
主な出典
- 国内事案:各社公式発表、ウェステリア「セキュリティインシデント一覧2026」、piyolog
- Chainalysis「Crypto Ransomware 2026」
- Coveware(2023年7月、2026年第2四半期レポート)
- ZeroFox「The Role of Initial Access Brokers in Ransomware Operations」(2026年5月)
- Rapid7「Inside Russian Market」、Rapid7 Access Brokers Report(BankInfoSecurity報道)
- Group-IB(Qilin、RansomHub関連)
- Krebs on Security「Conti Ransomware Group Diaries」、Check Point Research(2022年3月)
- 米司法省(2024年12月)、英国家犯罪対策庁(2024年5月)
- Emsisoft(MOVEit統計)、UnitedHealth Group CEO議会証言
- CrowdStrike「2026 Global Threat Report」
- Sophos「State of Ransomware in Japan 2026」
- 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」
ITインフラ・セキュリティのご相談はSITOPまでお気軽にどうぞ。